Actualités
Analyses, bonnes pratiques et retours de terrain sur l’infrastructure IT, la cybersécurité et l’accompagnement des PME de Genève et de Suisse romande.
Découvrir nos articles
Le téléchargement de logiciels : un risque sous-estimé dans les PME
Longtemps cantonnée aux logiciels piratés, la question des téléchargements non contrôlés prend une nouvelle dimension. Entre faux sites d’éditeurs, outils gratuits trouvés sur Google et applications installées sans validation, les responsables IT voient émerger une problématique qui relève autant de la gouvernance que de la cybersécurité.
Lire l’article
Scan de vulnérabilités ou test d’intrusion : une question de maturité cyber plus que de budget
Face à la multiplication des cyberattaques, de plus en plus d’entreprises cherchent à évaluer leur niveau d’exposition. Mais lorsqu’il s’agit de tester leur sécurité, une confusion persiste souvent entre deux approches pourtant très différentes : le scan de vulnérabilités et le test d’intrusion. Si ces deux méthodes poursuivent le même objectif, elles ne répondent pas aux mêmes questions et ne s’adressent pas forcément aux mêmes organisations.
Lire l’article
Votre domaine est-il réellement protégé contre l’usurpation d’identité ?
La plupart des entreprises considèrent leur domaine internet comme un actif stratégique. Pourtant, dans de nombreux cas, il reste techniquement possible pour un tiers d’envoyer des e-mails qui semblent provenir de l’entreprise elle-même. Pour limiter ce risque, trois mécanismes sont aujourd’hui considérés comme des standards : SPF, DKIM et DMARC. Leur adoption progresse, mais leur configuration reste souvent incomplète.
Lire l’article
Microsoft Teams devient le nouveau terrain de jeu de l’ingénierie sociale
Des chercheurs en cybersécurité ont documenté plusieurs campagnes où des attaquants se font passer pour des techniciens du support informatique directement dans Microsoft Teams. Si la technique n’est pas nouvelle dans son principe, elle marque une évolution notable des méthodes d’intrusion : les cybercriminels investissent désormais les outils collaboratifs utilisés quotidiennement par les entreprises plutôt que de s’appuyer exclusivement sur l’e-mail. [cybersecur...tydive.com], [cyberpress.org]
Lire l’article
Les droits administrateur permanents ont-ils encore leur place dans les PME suisses ?
Alors que les PME investissent dans des solutions de cybersécurité toujours plus sophistiquées, certaines mesures parmi les plus efficaces restent étonnamment simples. La gestion des privilèges utilisateurs en fait partie. Hérité d’une époque où l’autonomie passait avant la sécurité, le compte administrateur permanent est aujourd’hui remis en question par la montée des cyberattaques et l’évolution des bonnes pratiques de gouvernance IT.
Lire l’article
Shadow AI : l’entreprise a-t-elle déjà perdu la maîtrise de ses usages de l’intelligence artificielle ?
Alors que l’intelligence artificielle générative s’installe dans le travail quotidien, son adoption réelle progresse souvent plus vite que les politiques internes. Entre gains de productivité, comptes personnels et extensions non approuvées, les directions informatiques doivent désormais gouverner une technologie déjà largement adoptée.
Lire l’article
IA générative en entreprise : ce que révèle le simple geste de téléverser un fichier
L’utilisation d’assistants d’intelligence artificielle pour analyser des documents se banalise dans les entreprises suisses. Derrière ce gain de temps se posent des questions de confidentialité, de transparence et de responsabilité que les organisations ne peuvent plus laisser aux seuls utilisateurs.
Lire l’article
Shadow AI : le risque silencieux qui accompagne l’adoption de l’intelligence artificielle en entreprise
L’IA générative s’est imposée en quelques mois dans le quotidien des collaborateurs. Derrière cet enthousiasme se développe un phénomène encore largement sous-estimé : le Shadow AI.
Lire l’article
Cybersécurité en entreprise : les 5 fausses certitudes qui exposent les métiers sensibles
Étude d’avocats, fiduciaire, clinique privée, banque privée, ONG internationale : dans les métiers que nous accompagnons au quotidien en Suisse romande, la donnée n’est pas un simple actif…
Lire l’article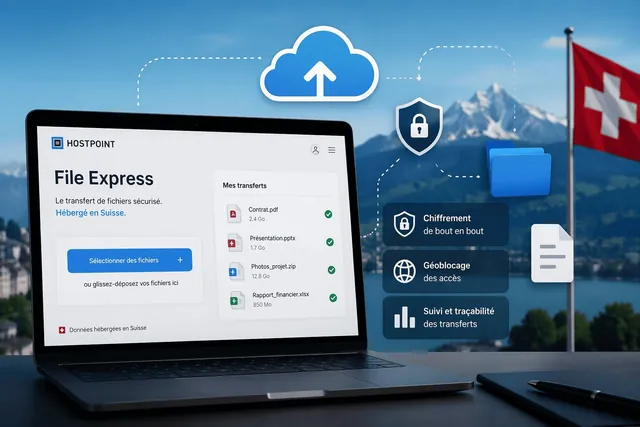
Hostpoint accélère sur le transfert de fichiers avec File Express, entre souveraineté et sécurité
Dans un paysage numérique où les échanges de données explosent, le transfert de fichiers s’impose comme un service stratégique, bien au-delà de sa fonction utilitaire. C’est dans ce contexte que…
Lire l’article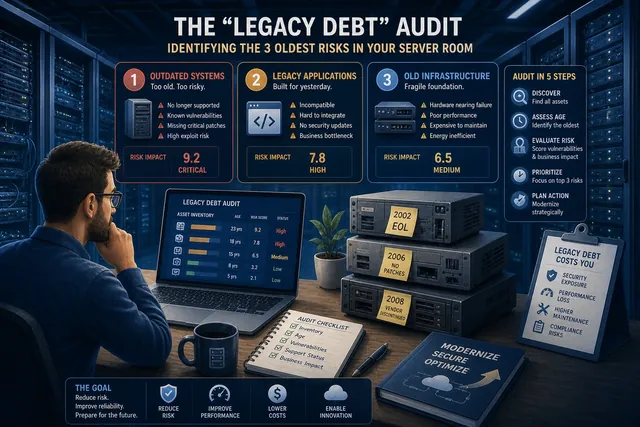
« Ne touchez pas à ça » : Pourquoi la dette legacy est l’un des plus grands risques dans votre salle serveur
La phrase la plus dangereuse en salle serveur : « Ne touchez pas à ça. » Comment repérer la dette legacy et les risques qu'elle fait peser sur votre IT.
Lire l’article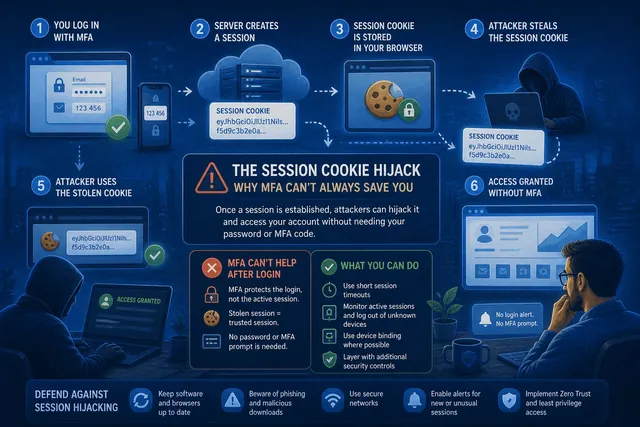
La MFA est une serrure solide — mais ce n’est pas toute la porte
L’authentification multifacteur (MFA) est une serrure solide à l’entrée. Mais ce n’est pas le seul élément qui détermine si quelqu’un peut accéder à vos systèmes.
Lire l’article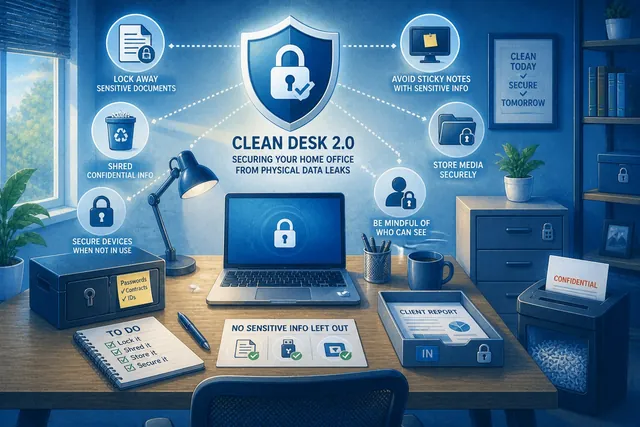
Clean Desk 2.0 : pourquoi les habitudes physiques restent un enjeu de cybersécurité en 2026
Dans le bureau traditionnel, une politique Clean Desk reposait sur une discipline simple : détruire les documents sensibles, les ranger sous clé et ne jamais laisser de mots de passe visibles.
Lire l’article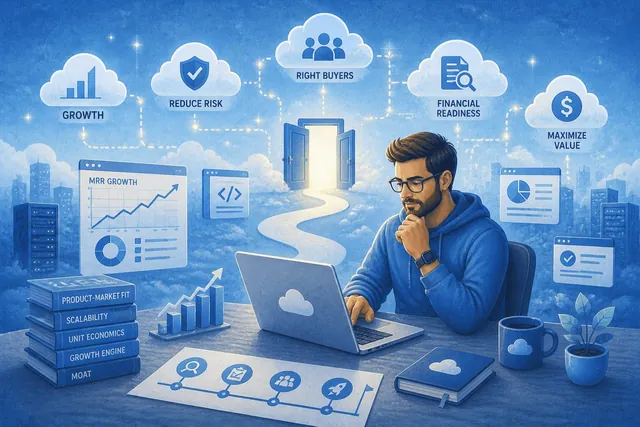
Pourquoi votre stratégie de sortie SaaS est plus cruciale que jamais en 2026
Lorsque vous vous inscrivez pour la première fois à une plateforme de software-as-a-service (SaaS), tout est conçu pour paraître simple et fluide. Chez AWSMTECH (Switzerland) LTD, nous constatons…
Lire l’article